 Oficinas y Cajeros
 Ayuda
Actualitat
-
Apps falses i relay attack: com poden intentar captar dades de la teua targeta
Com es poden detectar apps falses que intenten captar dades de targeta i protegir els teus pagaments mòbils abans de vincular targetes.
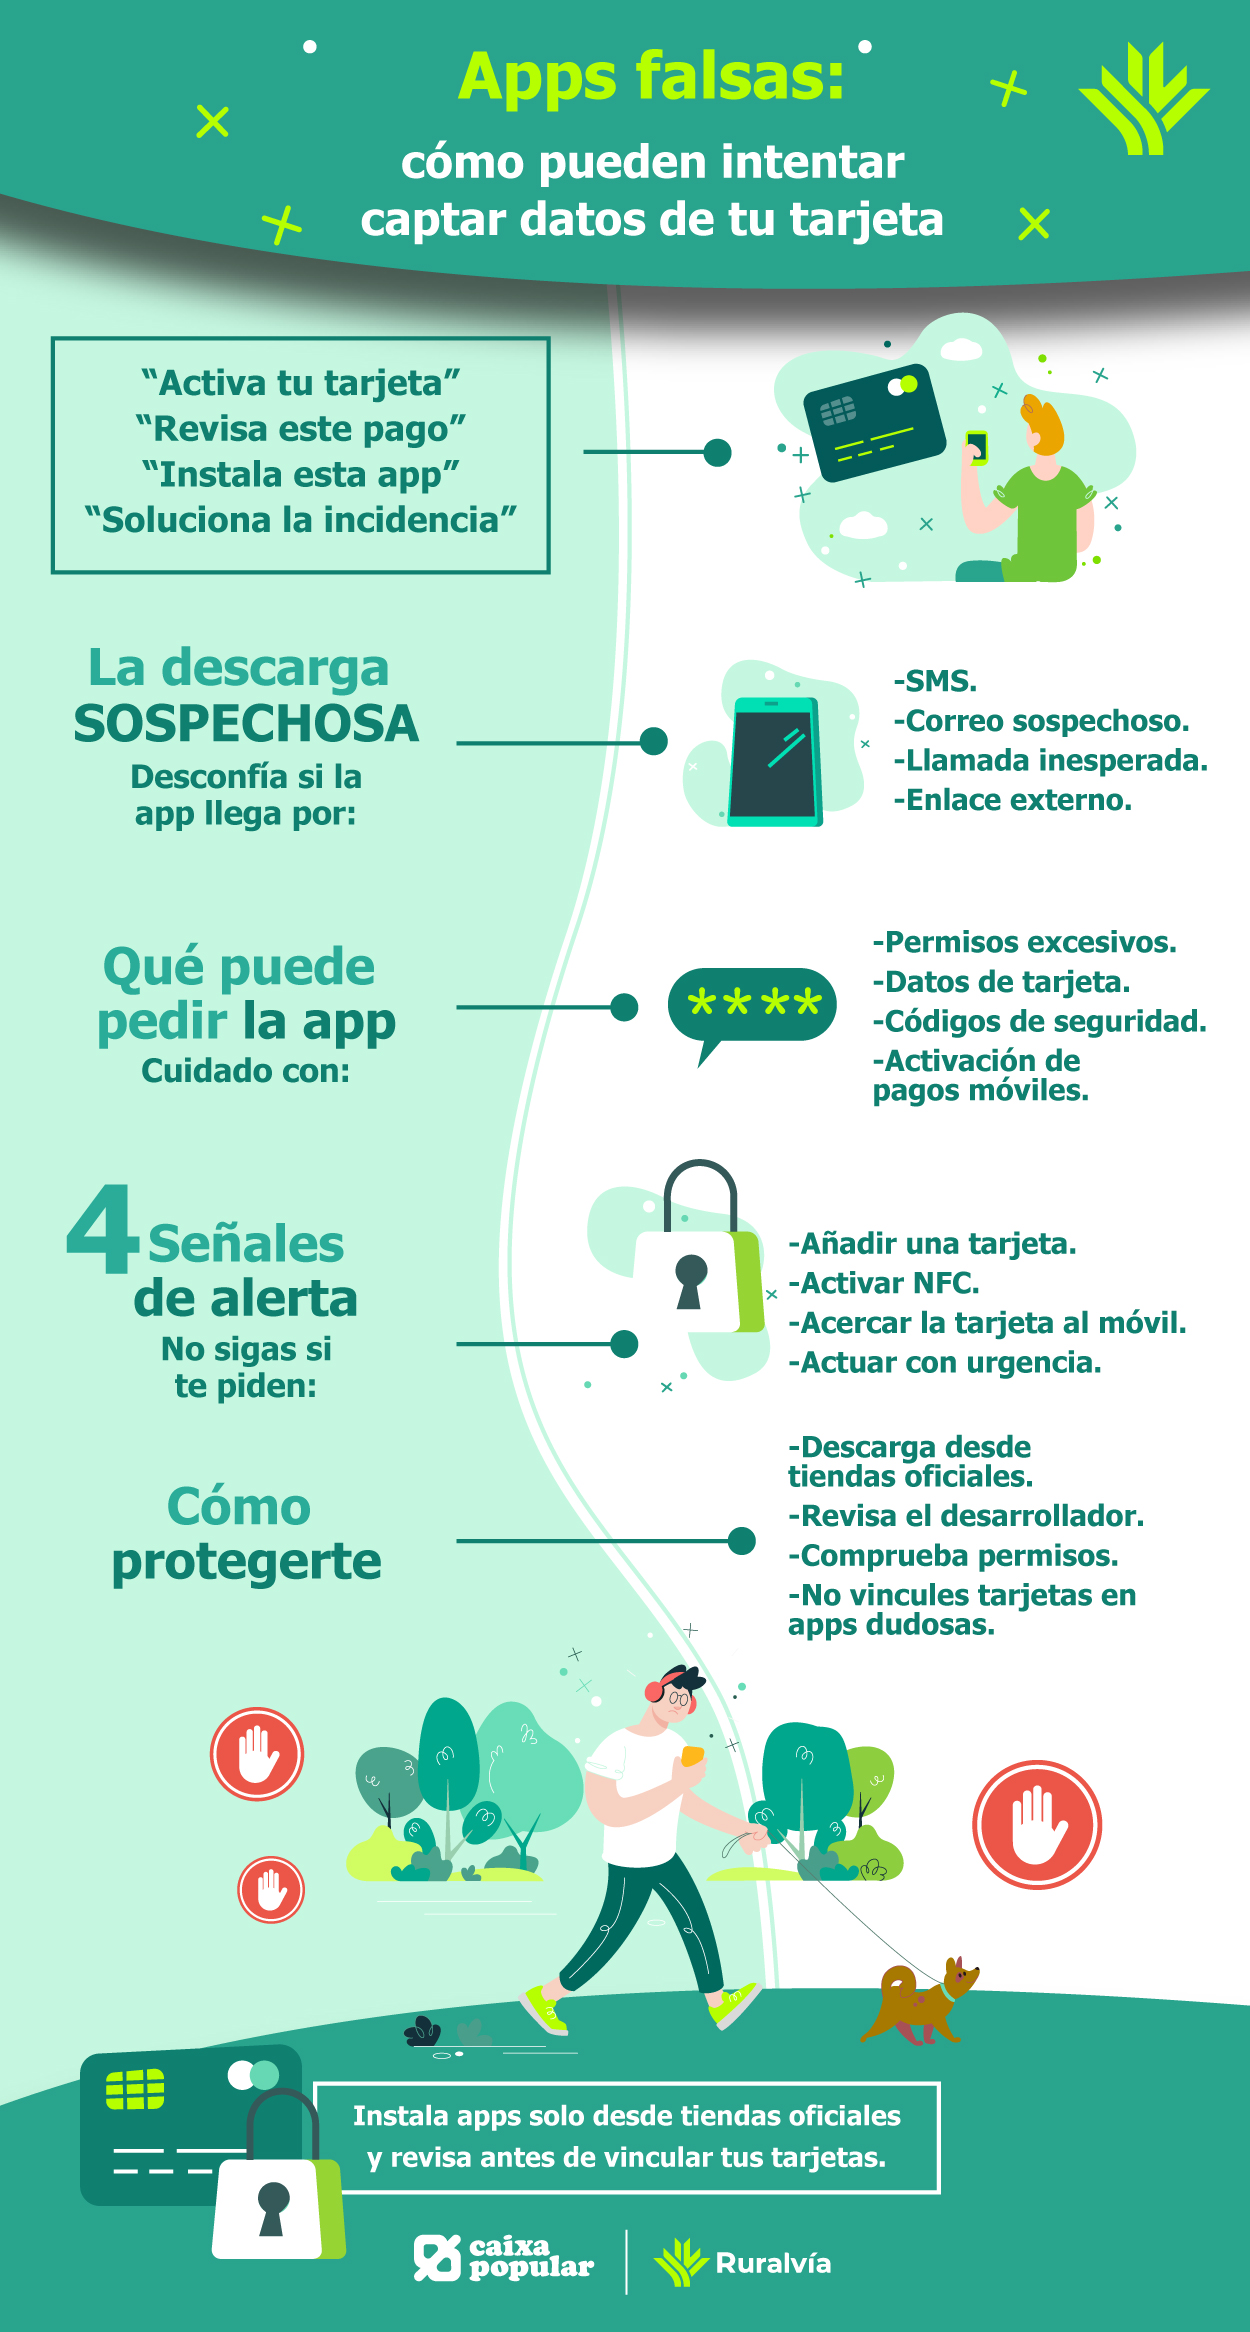
Instal·lar una app en el mòbil sembla un gest quotidià. Ho fem per a pagar, comprar, viatjar, comunicar-nos o consultar els nostres comptes. El problema sorgeix quan aquesta aplicació no arriba des d’una botiga oficial, sinó des d’un SMS, un correu sospitós o una telefonada inesperada.
En alguns fraus, els delinqüents intenten que l’usuari descarregue una app falsa amb l’excusa de revisar un pagament, activar una targeta, protegir el compte o solucionar una incidència. Aquesta aplicació pot demanar permisos excessius, mostrar formularis falsos o intentar captar informació confidencial del dispositiu.
La idea principal és senzilla: no instal·les apps bancàries, de pagament o de seguretat des d’enllaços rebuts per SMS, correu o missatgeria. Si a més et demanen afegir una targeta, activar pagaments mòbils o acostar la targeta al telèfon, cal parar.
Què és una app falsa i per què pot ser perillosa
Una app falsa pot imitar l’aspecte d’una aplicació legítima. Pot usar un nom semblant, un logotip conegut o una pantalla que sembla oficial. No obstant això, el seu objectiu no és oferir un servei, sinó obtindre dades.
Algunes apps malicioses sol·liciten permisos que no necessiten. Per exemple, accés a SMS, notificacions, contactes, càmera, micròfon, accessibilitat o control de pantalla. Aquests permisos poden permetre llegir missatges, veure codis, registrar accions o guiar l’usuari cap a una operació fraudulenta.
Altres apps mostren formularis que demanen dades de targeta, claus, codis de seguretat o informació personal. L’usuari creu que està verificant la seua identitat o activant un servei, però en realitat pot estar donant informació als estafadors.
Per això, abans d’instal·lar qualsevol aplicació relacionada amb pagaments, targetes o banca digital, convé preguntar una cosa molt simple: he arribat a aquesta app des d’una font oficial?
Relay attack explicat de manera senzilla
Un relay attack, o atac de retransmissió, consisteix a intentar mitjançar o redirigir una comunicació legítima per a aprofitar-la en un altre lloc. En el context de pagaments, pot buscar que la informació d’una operació es transmeta de manera indeguda entre el dispositiu de la víctima i un altre terminal.
Dit de manera senzilla: el frau no sempre intenta que escrigues totes les dades de la teua targeta. A vegades busca que una app maliciosa, un permís indegut o una instrucció falsa ajuden a capturar, redirigir o aprofitar informació en temps real.
Això no significa que les targetes o els pagaments mòbils siguen insegurs. Al contrari, els pagaments mòbils incorporen mesures de protecció com la segmentació, que substitueix les dades reals de la targeta per codis d’ús limitat. El risc sorgeix quan l’usuari instal·la una app dubtosa, concedeix permisos delicats o segueix instruccions d’una persona desconeguda.
Per això, si algú et telefona i et demana instal·lar una app, activar l’NFC, afegir una targeta o acostar-la al mòbil per a “comprovar-la”, desconfia.
Senyals que han de fer-te parar
El primer senyal d’alerta és l’origen de l’aplicació. Si arriba des d’un enllaç en un SMS, correu o xat, no la instal·les. Les apps han de descarregar des de botigues oficials i des de desenvolupadors verificats.
Un altre senyal és la urgència. Si et diuen que has d’instal·lar-la “ara mateix” per a evitar un bloqueig, recuperar un pagament o protegir la teua targeta, convé frenar. La pressió és una eina habitual del frau.
També has de revisar els permisos. Una app de pagament o de gestió no hauria de demanar accessos que no entens. Si sol·licita llegir SMS, controlar la pantalla, usar accessibilitat sense motiu clar o accedir a notificacions, és millor no continuar.
I hi ha un senyal especialment important: no afiges targetes en apps dubtoses. Si una aplicació no és oficial, no introduïsques dades de targeta, no escaneges la targeta i no confirmes operacions des d’aquesta.
Com pots protegir les teues targetes i pagaments mòbils
Per a operar amb més seguretat, descàrrega sempre les aplicacions des de Google Play, App Store o canals oficials de la teua entitat. Evita enllaços rebuts per missatges, fins i tot si semblen procedir d’una empresa coneguda.
Si utilitzes Ruralvía app, entra sempre des de l’aplicació instal·lada en el teu dispositiu o des del web oficial. No accedisques des d’enllaços enviats per tercers ni instal·les preteses actualitzacions externes.
Abans de vincular una targeta a qualsevol servei, revisa el nom de l’app, el desenvolupador, els permisos sol·licitats i el context. Si no esperaves aquesta operació o algú et guia per telèfon, no seguisques.
També convé revisar periòdicament els moviments de les teues targetes i activar avisos quan estiguen disponibles. Detectar un càrrec estrany a temps pot ajudar-te a reaccionar abans.
Si has instal·lat una app sospitosa, desinstal·la-la, revisa els permisos del dispositiu, canvia les teues claus i contacta amb la teua entitat. Si has afegit dades de targeta, sol·licita ajuda com més prompte millor per canals oficials.
Els pagaments mòbils són còmodes i segurs quan s’usen des d’aplicacions fiables. La clau està a no regalar l’accés al dispositiu ni introduir dades en entorns que no has verificat.
Instal·la apps només des de botigues oficials i revisa abans de vincular les teues targetes.